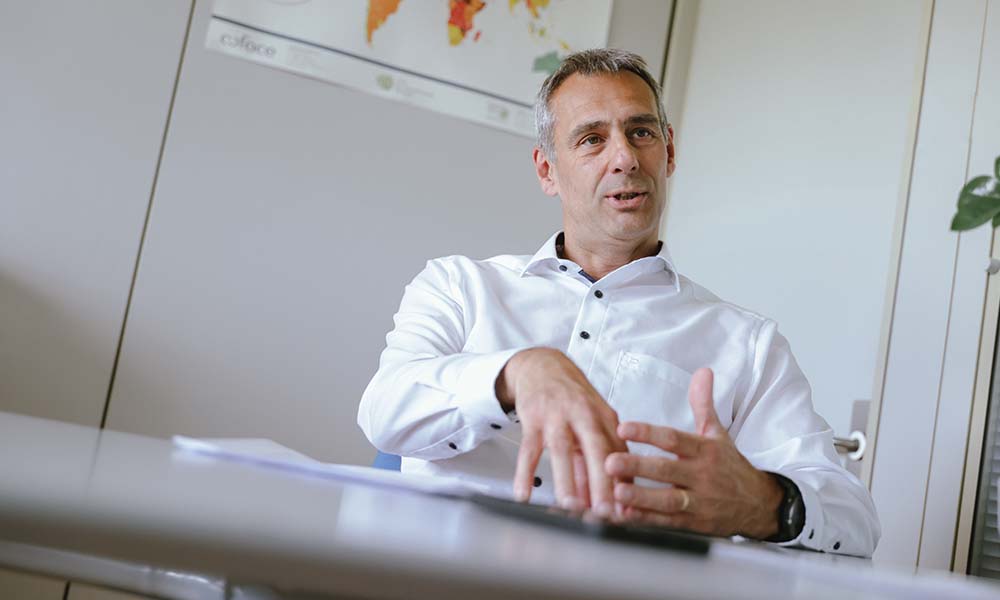
»Pri procesih in sistemih so ranljivosti praviloma pričakovane, medtem ko so pri ljudeh nepredvidljive. Nikoli ne vemo, kako se bodo odzvali na socialni inženiring oziroma napad na osebo, bodisi prek telefona bodisi v živo. Vedno znova nas presenetijo, kako razkrijejo občutljive informacije ali omogočijo oddaljen dostop do računalnika«, pravi Alen Bezjak, član ekipe za varnostne preglede pri družbi A1 in etični heker.
Koliko slovenska podjetja sploh zaznavajo, da so bila napadena? Kako hitro zaznajo napad?
»Vsekakor se vedno bolj zavedajo groženj, vendar zaznavanje napadov pogosto ni takojšnje. Veliko podjetij še vedno nima ustreznih sistemov za pravočasno odkrivanje napadov, kar pomeni, da lahko ti ostanejo neopaženi daljši čas.
Hitrost zaznave je zelo odvisna od velikosti podjetja ter vpeljanih procesov in sistemov. Postaja že skoraj nujnost, da je v podjetju zaposlena oseba, ki se ukvarja izključno s kibernetsko varnostjo, saj je le tako mogoče zagotoviti hitro zaznavanje in odzivanje na grožnje.«
Koliko je podjetij, ki imajo zaposleno osebo, odgovorno za kibernetsko varnost?
»Malo. Po navadi je to breme informatika, ki se mora že tako ukvarjati z rednimi aktivnostmi.«
Kako pogosto naletite na zastarele sisteme ali nepopravljene ranljivosti?
»Čeprav smo že v letu 2025, še vedno naletimo na ranljivosti, ki so stare tudi 10, 15 ali celo 20 let. Številna podjetja še vedno uporabljajo stare »legacy« aplikacije na strežnikih, ki jih je težko migrirati na novejše sisteme.
Ti zastareli sistemi pogosto predstavljajo najšibkejši člen v omrežju, saj so lahko ključna točka za prevzem celotnega sistema. Včasih so v omrežju tudi sistemi, na katere so v podjetju preprosto pozabili, medtem pa se kopičijo ranljivosti. Pogosto pa je razlog za to tudi pomanjkanje proračuna za investicije v novejše sisteme in licence.«
Koliko je podjetij, ki imajo tako stare, ranljive sisteme?
»Med 30 in 40 odstotkov.«
Kolikšen pa je delež neozaveščenih zaposlenih?
»Približno 20-odstoten. Nekateri so zelo previdni, drugi zelo neprevidni.
Če dobimo eno geslo, pridemo v en poštni nabiralnik, lahko pošiljamo datoteke, dobimo dostop do postopka za odobravanje pogodbe in tako naprej. Številne občutljive informacije se prenašajo prek službenih e-poštnih predalov. Že s tremi gesli lahko napadalci pridobijo globok vpogled v delovanje podjetja.«
Intervju z Alenom Bezjakom je bil objavljen v posebni izdaji revije Podjetna Slovenija z naslovom Podjetna varnost: Nič nas ne sme presenetiti.